Пример предполагает отсутствие конфликтов маршрутов и DNS. ocbar управляет одной собственной сессией; личный VPN настраивается отдельно. Путь выбирается по сети или адресу назначения, а не по приложению.
01 / Маршруты
Рабочий VPN. В нужных границах.
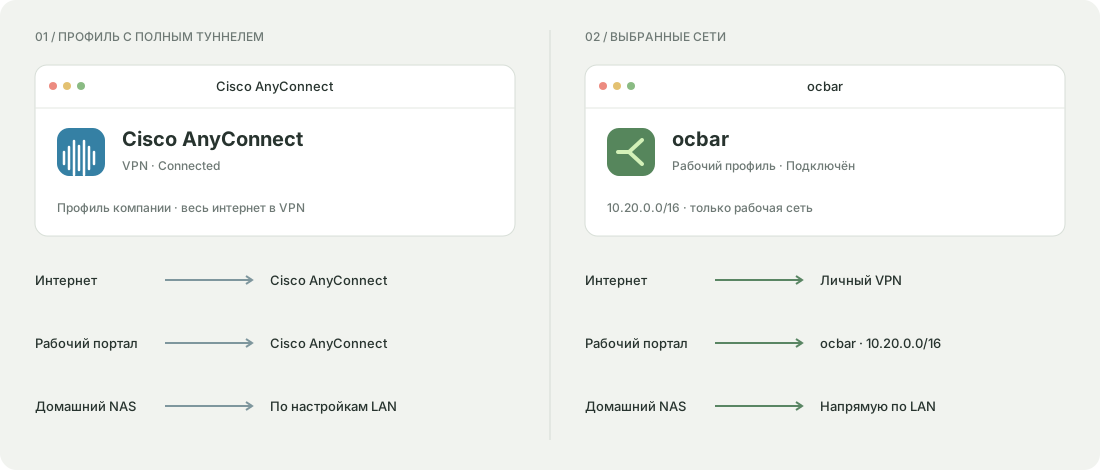
В ocbar задайте сети, которым нужен рабочий туннель. Личный интернет и домашние устройства продолжат использовать свои маршруты.
Иллюстрация конфигураций, не скриншот. Cisco AnyConnect также поддерживает split tunneling. Здесь показан профиль с полным туннелем; доступ к LAN зависит от настроек.
Выбран рабочий диапазон 10.20.0.0/16. Личный VPN и LAN — отдельные маршруты.
ВидеоЛичный VPNВнешний сервис
Порталocbar10.20.0.0/16
FinderНапрямую / LANДомашний NAS
Схематическое сравнение настроек. Полный туннель здесь означает профиль, направляющий интернет-трафик через VPN; доступ к LAN зависит от маршрутов профиля.
02 / Имена и адреса
Сначала найти. Потом соединить.
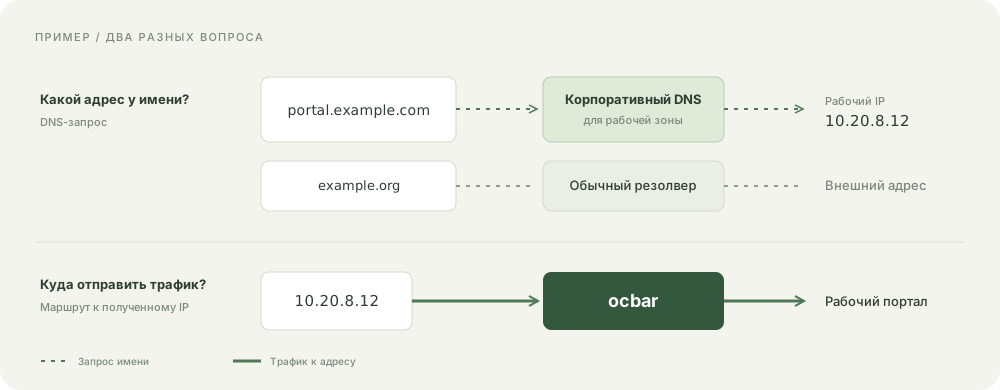
Split DNS направляет запросы рабочих имён к корпоративному DNS. Внешние имена разрешаются обычным резолвером. Маршруты определяют путь самого трафика.
portal.example.com
Запрос имени ↓ Корпоративный DNS Ответ: 10.20.8.12
Трафик к IP→ ocbar → работа
example.org
Запрос имени ↓ Обычный резолвер Ответ: внешний IP
Трафик к IP→ обычный маршрут
Пунктир — запрос имениСплошная линия — трафик к IPРабочие DNS-зоны и серверы задаются в профиле.
03 / В строке меню
Маршруты на карте. Управление под рукой.
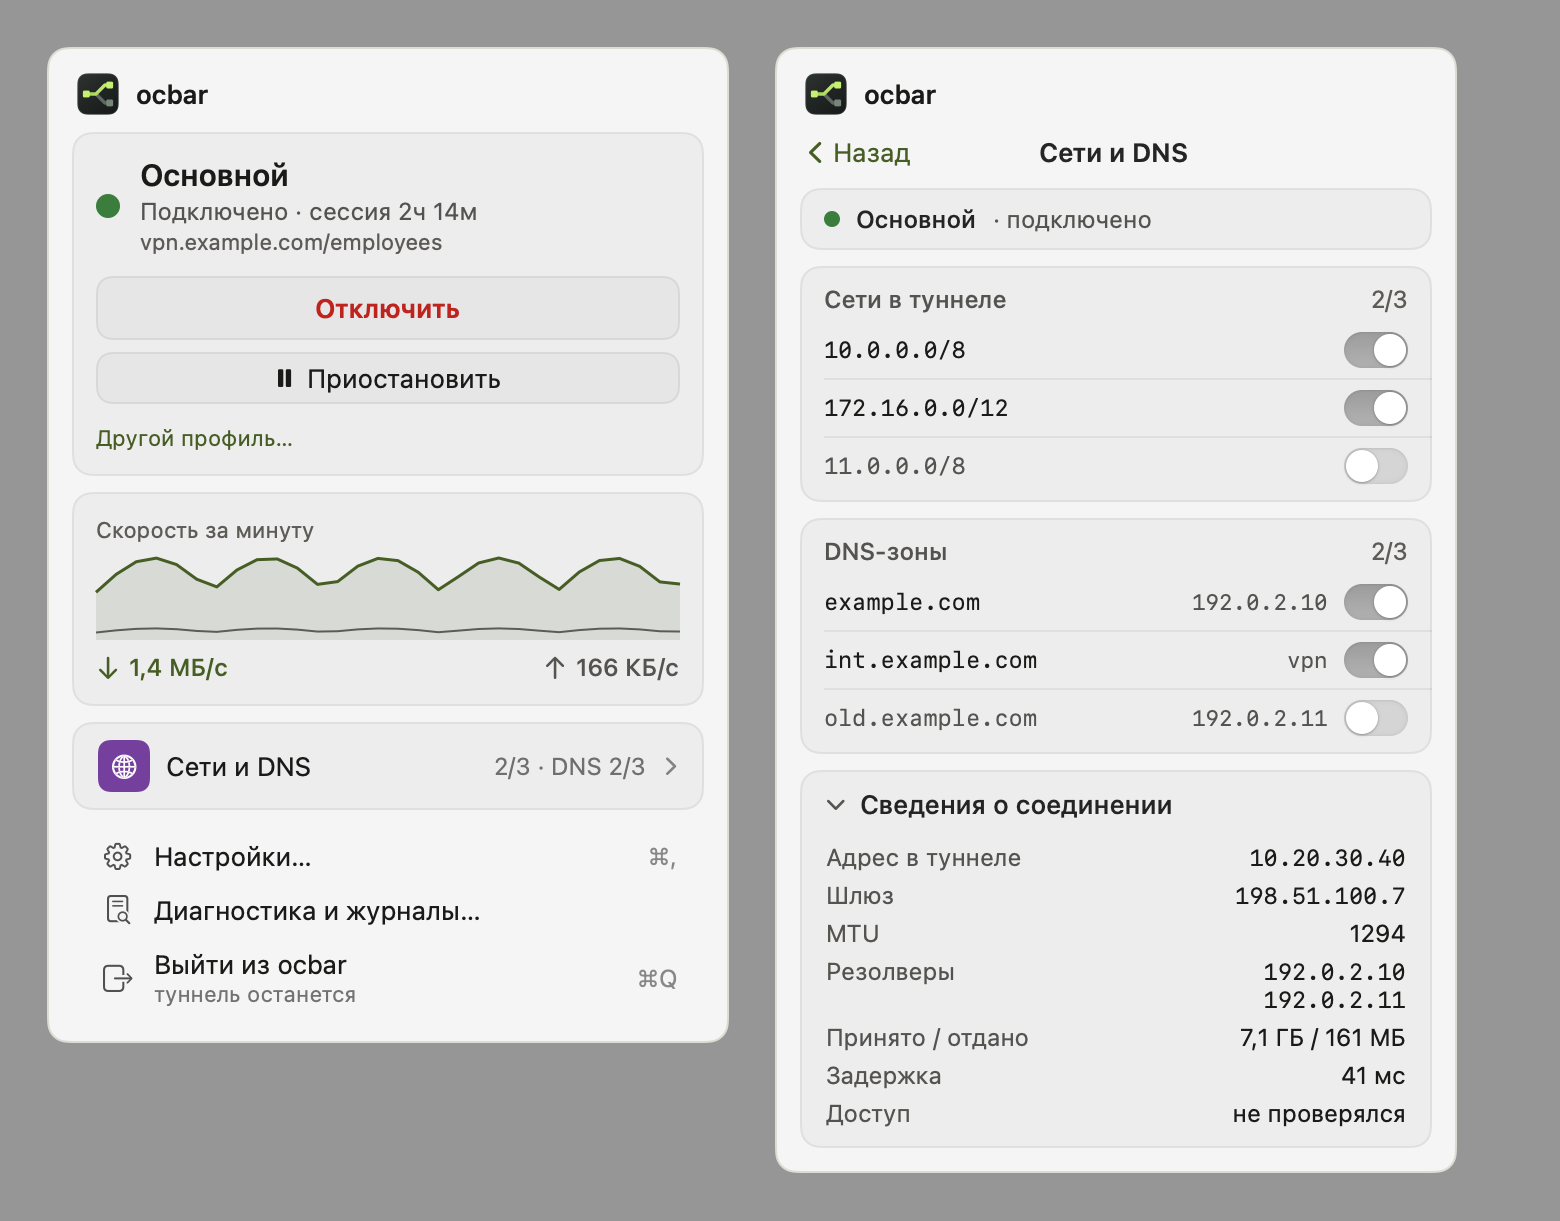
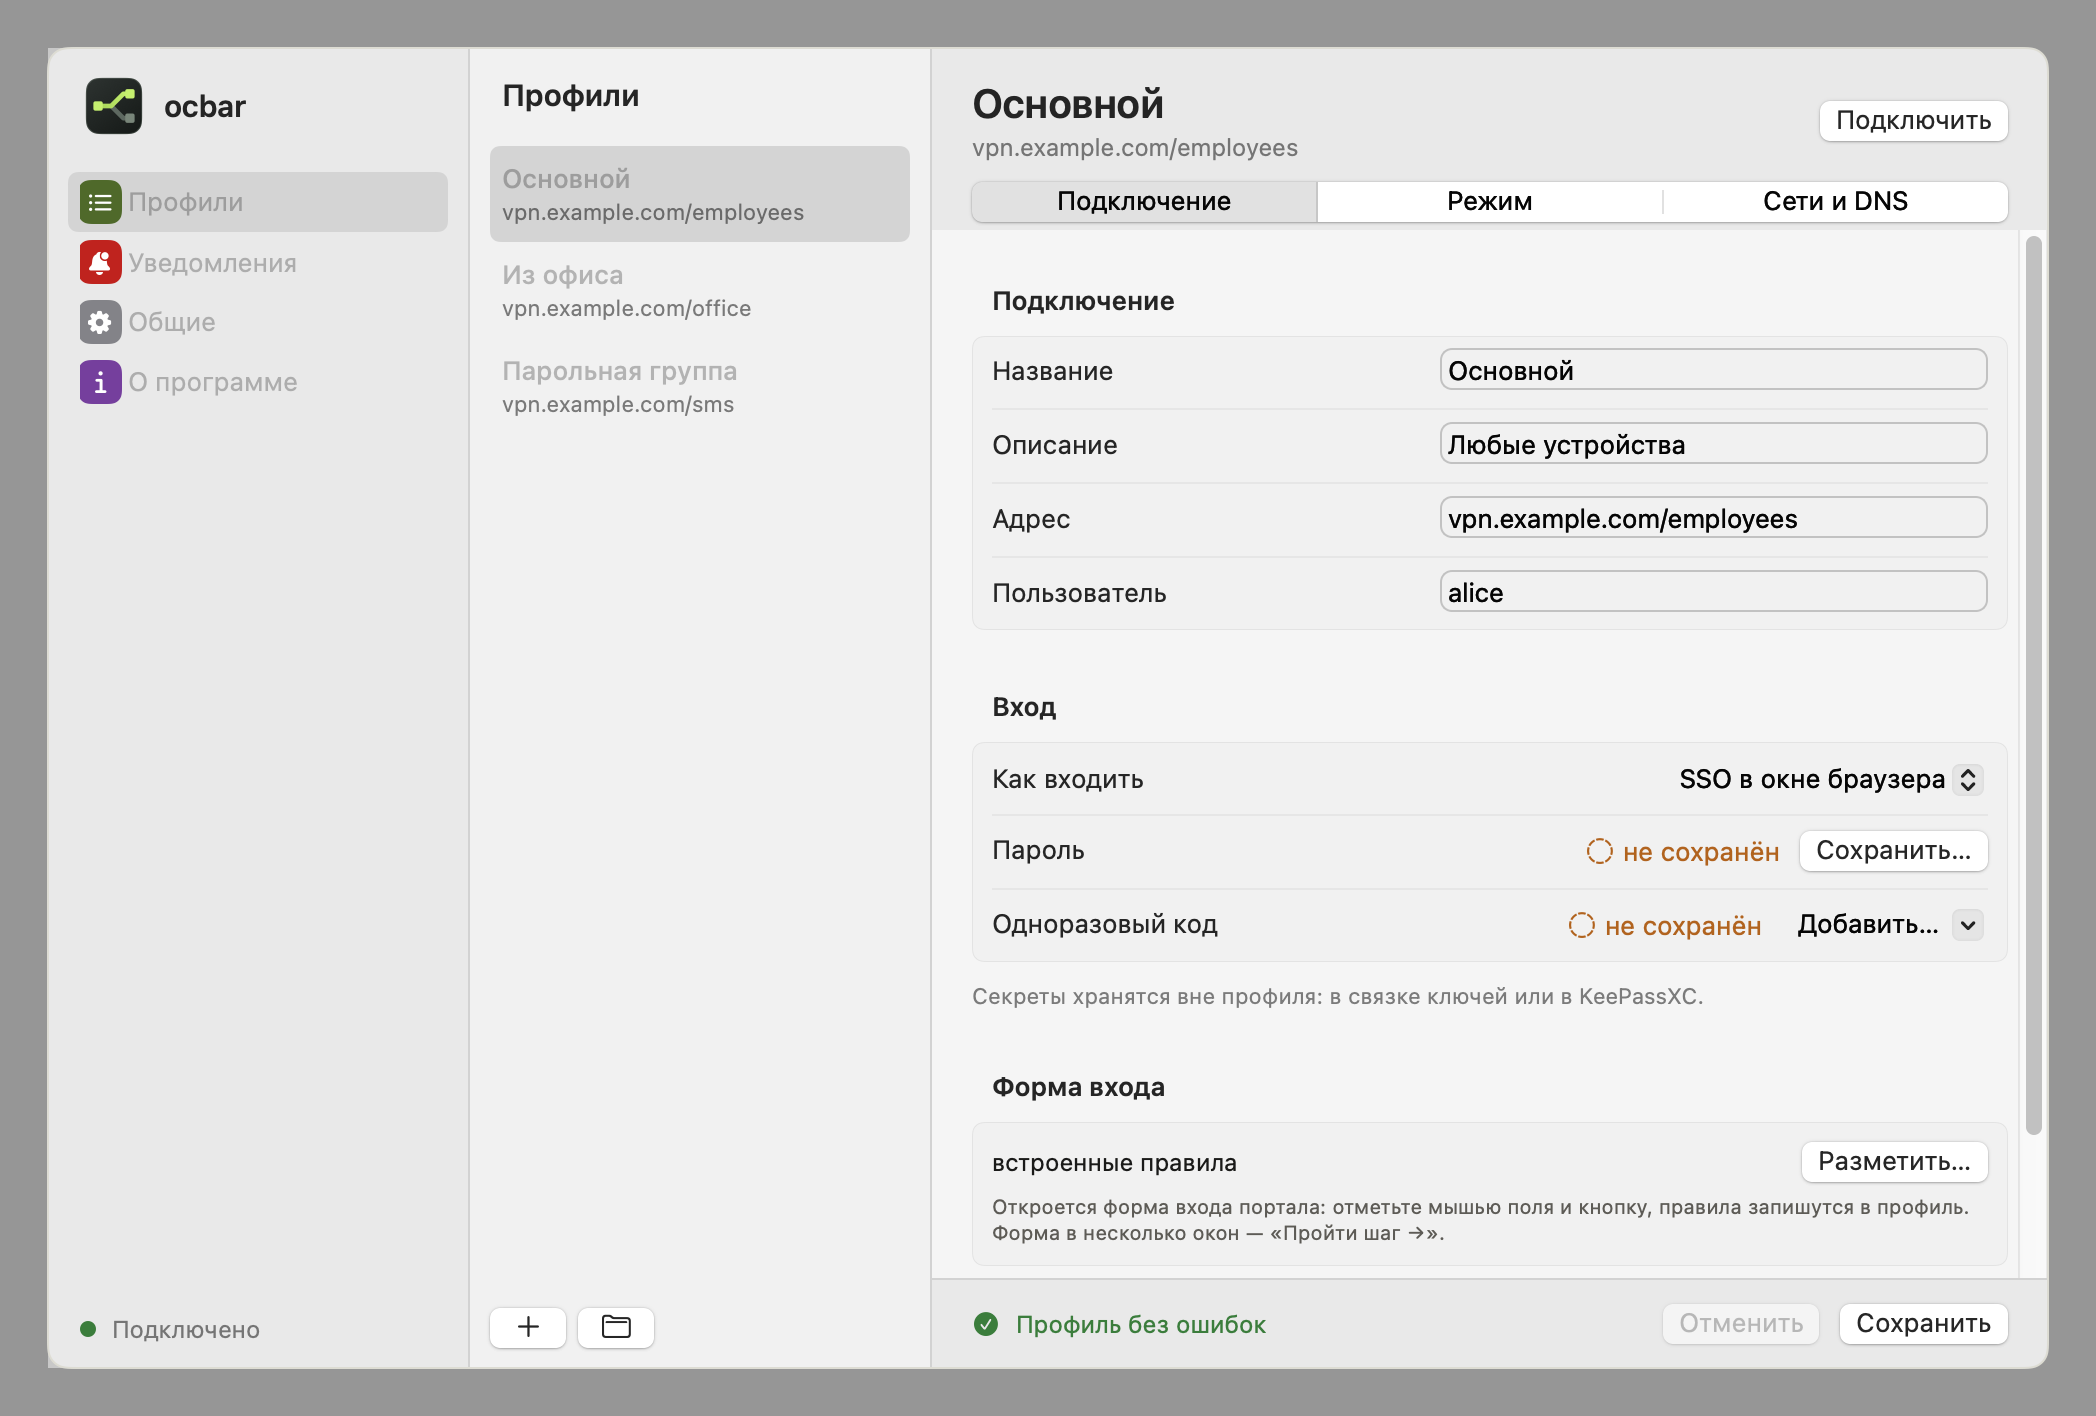
Профили, подключение и логи — в строке меню macOS. Параметры сети собраны в редакторе профиля. Настоящие скриншоты ocbar с демонстрационными данными.
A / ПОДКЛЮЧЕНИЕВыбрать профиль, подключиться, открыть логи.B / ПРОФИЛЬНастройки подключения, выбранные маршруты и DNS.
Профиль — коллеге
Файл .ocbar передаёт настройки подключения. Коллега входит в свою учётную запись сам.
Свой CSD wrapper
Можно указать пользовательский wrapper для проверки окружения. Решение о допуске принимает шлюз.
Локальный SOCKS
С ocproxy и SystemProxy=off: без root, системных маршрутов и изменения DNS. Приложение настраивается на SOCKS отдельно.
04 / Можно заглянуть внутрь
Понятно не только снаружи.
Исходный код открыт под MIT. Можно изучить, как устроены подключение, маршруты и DNS, а логи помогают разобраться в конкретной сессии.
 ocbar